Presentato il documento conclusivo dell’indagine conoscitiva: interoperabilità delle banche dati, sicurezza informatica e supervisione umana al centro del dibattito istituzionale.
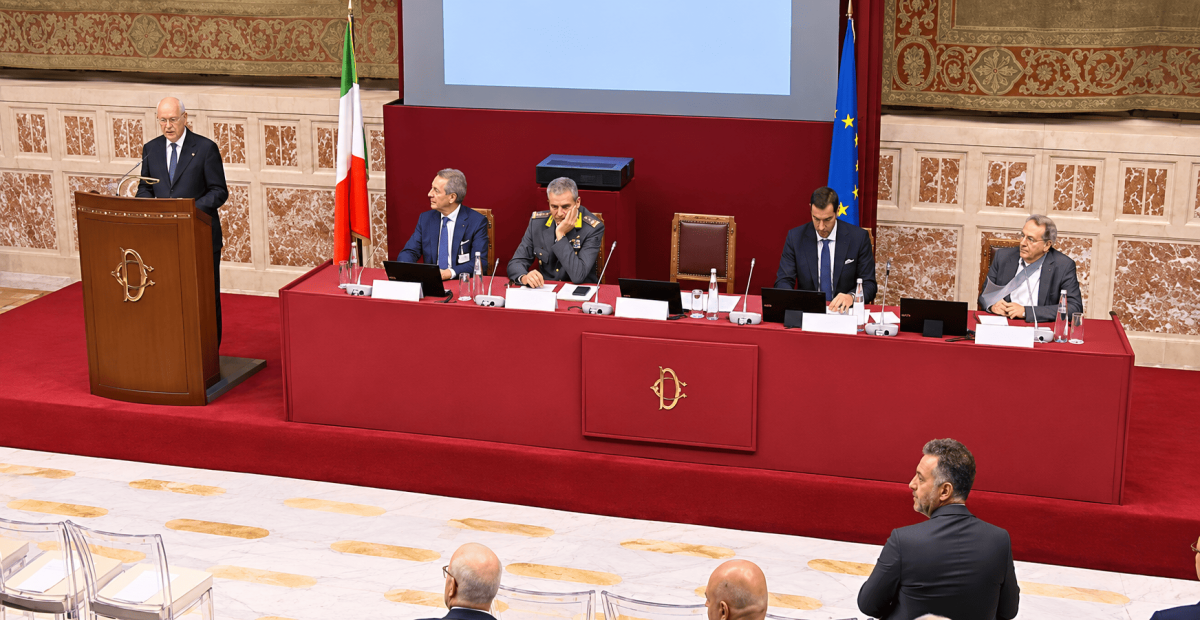
Presso la Sala della Regina della Camera dei Deputati si è svolta la presentazione del documento conclusivo dell'indagine conoscitiva su "Misure di contrasto all’evasione fiscale, sicurezza delle banche dati dell’anagrafe tributaria e tutela della riservatezza dei dati dei contribuenti". Il testo, approvato all’unanimità dalla Commissione parlamentare di vigilanza il 28 ottobre al termine di oltre due anni di lavori, individua nell’interoperabilità dei sistemi, nella protezione dagli accessi illeciti e nell’uso governato dell’intelligenza artificiale le direttrici dell’evoluzione del fisco digitale. Al convegno hanno partecipato i vertici delle agenzie fiscali, della Guardia di Finanza, di Sogei, della Banca d’Italia e dell’Agenzia per la cybersicurezza nazionale.
Un’indagine lunga oltre due anni
Il convegno si è svolto alla Camera dei Deputati ed è stato moderato dal direttore del Sole 24 Ore, Fabio Tamburini. Nel suo messaggio di saluto, il Presidente della Camera Lorenzo Fontana, impegnato a Bruxelles, ha richiamato le potenzialità della transizione digitale per l’accertamento, il controllo e la riscossione dei tributi. Ha però sottolineato la necessità di un attento bilanciamento tra il contrasto agli illeciti economico-finanziari e il rispetto delle libertà costituzionali, ricordando che il pagamento delle imposte è un dovere civico da cui dipende la tenuta dei servizi essenziali.
L’indagine conoscitiva, intitolata alle misure di contrasto all’evasione fiscale, alla sicurezza delle banche dati e alla tutela della riservatezza, ha comportato sedici audizioni e ha coinvolto istituzioni fiscali, autorità indipendenti, mondo professionale e accademico. Il presidente della Commissione parlamentare di vigilanza sull’anagrafe tributaria, Maurizio Casasco, ha illustrato una sintesi delle circa ottanta pagine del documento, disponibile per intero sul sito della Commissione.
Interoperabilità: il dato acquisito una sola volta
Il primo asse del documento riguarda il Sistema informativo della fiscalità (SIF), che negli ultimi anni è cresciuto sul piano quantitativo e qualitativo fino a diventare un’infrastruttura strategica. Secondo Casasco, la frammentazione degli archivi in banche dati non comunicanti produce inefficienze, duplicazioni e maggiori oneri amministrativi. La Commissione auspica perciò l’adozione integrale e tempestiva delle linee guida vincolanti sull’interoperabilità elaborate dall’Agenzia per l’Italia Digitale, a cui propone di affidare il coordinamento dell’intero sistema.
L’obiettivo indicato è un modello in cui il dato venga acquisito e validato una sola volta e reso poi disponibile a tutte le amministrazioni abilitate secondo regole uniformi. Tra le proposte raccolte figurano quella del Comandante Generale della Guardia di Finanza di passare da un’alimentazione annuale a una trasmissione mensile dei dati della sezione contabile dell’archivio dei rapporti finanziari, e quella del Consiglio Nazionale del Notariato di ampliare l’accesso dei notai al sistema e di integrare l’anagrafe immobiliare nel SIF.
Le due minacce: attacchi esterni e insider threat
Ampio spazio è stato dedicato alla sicurezza. Casasco ha distinto una minaccia esterna, legata agli accessi fraudolenti di soggetti non autorizzati e alle ondate di attacchi informatici che in questi giorni colpiscono anche l’Italia, da una minaccia interna, il cosiddetto insider threat, cioè l’abuso delle proprie prerogative da parte di operatori abilitati. Quest’ultima, secondo la Commissione, non dipende soltanto da carenze tecnologiche, ma dalla gestione delle autorizzazioni e dal monitoraggio degli accessi.
Le contromisure indicate comprendono la revisione periodica delle abilitazioni, la segregazione delle funzioni, l’autorizzazione congiunta per le consultazioni più sensibili e sistemi di analisi in grado di bloccare in tempo reale gli accessi incoerenti con le mansioni. Gli standard minimi, ha precisato Casasco, non dovrebbero essere rimessi agli uffici dei titolari del trattamento, ma definiti dalle autorità di vigilanza.
Il direttore generale dell’Agenzia per la cybersicurezza nazionale, Andrea Quacivi, ha condiviso queste indicazioni, ricordando che l’anagrafe tributaria è ormai un’infrastruttura strategica distribuita in circa duecento banche dati e quindi un bersaglio. Ha citato la linea guida del novembre 2024, che impone la notifica degli accessi abusivi entro sei ore, e la modifica del perimetro di sicurezza nazionale cibernetica, che oggi include la minaccia interna tra gli incidenti a notifica obbligatoria. Ha definito inaccettabile l’accesso ai servizi pubblici con sola utenza e password e ha richiamato l’importanza dell’aggiornamento dei software e della formazione del personale.
Il peso dei numeri: divario fiscale e risultati
Il segretario della Commissione, Augusto Curti, ha ricordato che nel 2023 il divario fiscale e contributivo ha superato i 100 miliardi di euro e che per i redditi da lavoro autonomo e d’impresa risulta non versato il 60% dell’Irpef potenziale. Nel 2025 l’Agenzia delle Entrate ha recuperato 36 miliardi. Curti ha inoltre ribadito che un’anomalia non coincide necessariamente con un’evasione e che ogni segnalazione va verificata nel rispetto delle garanzie. Ha richiamato infine il tema dell’equità: chi paga regolarmente non deve essere penalizzato rispetto a chi non lo fa.
Su questo punto Tamburini, in un intervento a titolo personale, ha osservato che l’evasione vale a seconda dei calcoli tra 80 e 100 miliardi di euro. Ha espresso l’auspicio che l’intelligenza artificiale consenta di ridurla, precisando che ciò dovrà avvenire senza rinunciare al necessario bilanciamento con i diritti dei contribuenti.
Agenzia delle Entrate: “human in command”
Il direttore dell’Agenzia delle Entrate, Vincenzo Carbone, ha illustrato l’uso delle tecnologie nella gestione dei tributi. Ha ricordato che la legge 132 del 2025 sull’intelligenza artificiale vieta in modo generalizzato i processi decisionali completamente automatizzati, con un approccio più cautelativo rispetto al regolamento europeo, che impone la sorveglianza umana solo per le attività ad alto rischio. L’Agenzia utilizza l’intelligenza artificiale solo nella fase pre-istruttoria, per individuare anomalie o stabilire priorità, e ha adottato il principio dello “human in command”.
I dati forniti sono significativi. Nel 2025 sono transitati nei sistemi oltre 189 milioni di modelli F24, circa due miliardi e mezzo di fatture elettroniche e circa 600 milioni di corrispettivi. Per la dichiarazione precompilata sono stati utilizzati un miliardo e trecento milioni di dati. La propensione all’evasione si è ridotta di oltre il 20% in dieci anni. Sul fronte dei controlli preventivi sui crediti edilizi, dal 2021 sono state esaminate oltre 12 milioni di comunicazioni e, a seguito di 294 mila istruttorie, sono stati bloccati oltre 9 miliardi di crediti illegittimi. Le lettere di compliance, più di 14 milioni nel periodo 2021-2025, hanno invece portato al versamento spontaneo di quasi 13,5 miliardi di euro. Carbone ha infine segnalato che oltre 24.000 dipendenti hanno ricevuto formazione sull’intelligenza artificiale.
Dogane e Guardia di Finanza: coordinamento dei controlli e sovranità del dato
Il direttore dell’Agenzia delle Dogane e dei Monopoli, Roberto Alesse, ha organizzato il proprio intervento su quattro direttrici: qualità delle informazioni, interoperabilità, analisi del rischio selettive e sicurezza. Ha citato il Sudoco, lo sportello unico doganale dei controlli, come esempio di one stop shop in cui l’operatore trasmette i dati una sola volta e le amministrazioni coordinano i controlli nel tempo e nello spazio. Ha richiamato anche il lavoro dell’Agenzia sugli open data, con una ricognizione avviata il 28 ottobre presso le direzioni centrali per individuare le informazioni pubblicabili, ove necessario in forma aggregata.
Il Comandante Generale della Guardia di Finanza, Andrea De Gennaro, ha spiegato che il Corpo ha scelto un’architettura di cloud privato, senza ricorrere a piattaforme pubbliche, e dispone di un Security Operation Center. Gli strumenti di intelligenza artificiale operano all’interno dell’infrastruttura del Corpo, in modalità completamente offline, per garantire la cosiddetta sovranità del dato. Sono stati inoltre istituiti un reparto dedicato all’innovazione e alla tecnologia e un concorso straordinario per 73 ispettori informatici. De Gennaro ha ricordato il protocollo d’intesa con l’Agenzia delle Entrate, che ha istituito un’unità integrata permanente di analisi del rischio, e il sistema di supporto alle decisioni denominato mappatura socio-economica e criminale, costruito su quasi mille variabili statistiche.
La sandbox fiscale e i rischi dell’intelligenza artificiale agentica
Il vicepresidente della Commissione parlamentare di vigilanza sull’anagrafe tributaria, Giulio Centemero, ha approfondito la proposta della sandbox fiscale, indicata al paragrafo 5.6 del documento. Si tratta di sperimentare l’intelligenza artificiale in un ambiente controllato prima dell’adozione su larga scala, con un progetto pilota che distingua le anomalie meritevoli di approfondimento dalle semplici discordanze dovute a errori o ritardi nei dati. Durante la prova le segnalazioni resterebbero nell’ambiente di test, senza effetti sui contribuenti, e i risultati verrebbero confrontati con quelli del metodo già in uso. Centemero ha proposto che il progetto sia affidato al Ministero dell’Economia e alle agenzie fiscali, con il supporto di Sogei e il coinvolgimento di AgID, dell’Agenzia per la cybersicurezza nazionale e del Garante, e che i risultati siano presentati alla Commissione.
Il direttore centrale della Banca d’Italia, Giacomo Ricotti, ha affrontato il tema dei rischi tecnologici. Ha descritto il dilemma make or buy tra sviluppo interno e acquisto sul mercato dei sistemi, con il rischio di lock-in tecnologico e di dipendenza da fornitori extra UE. Ha poi dedicato una riflessione ai sistemi di intelligenza artificiale agentica, capaci di pianificare attività e interagire autonomamente con altri sistemi. A suo avviso essi richiedono presìdi specifici di trasparenza, tracciabilità e imputazione delle responsabilità, e devono lasciare al contribuente la possibilità di interagire con un funzionario.
Sogei: infrastruttura, sinergia e sicurezza
L’amministratore delegato di Sogei, Cristiano Cannarsa, ha dedicato il proprio intervento al ruolo della società nel sistema della fiscalità, ricordando che Sogei nasce nel 1976 proprio per realizzare l’anagrafe tributaria. Cannarsa ha definito l’anagrafe tributaria un progetto «nativo digitale» e ha sottolineato come Sogei sia nata attorno a un data center, tra i più grandi della pubblica amministrazione, che si è evoluto insieme alla società e al sistema informativo della fiscalità. Il rapporto con le agenzie fiscali è stato descritto come simbiotico: Sogei opera in qualità di responsabile del trattamento, mentre i titolari dei dati restano le agenzie, la Ragioneria generale e le altre amministrazioni supportate.
Particolare attenzione è stata riservata ai volumi gestiti, che rendono concreta la dimensione della sfida in termini di sicurezza. Per la dichiarazione precompilata Sogei elabora un miliardo e trecento milioni di dati, mentre per il concordato preventivo biennale i dati trattati sono cinque miliardi, provenienti da oltre trentacinque banche dati. La società gestisce inoltre 47 siti con più di 330 milioni di visite l’anno, tra cui il portale OpenCivitas dedicato ai fabbisogni standard dei comuni, riceve circa mille ricette elettroniche al secondo, due miliardi e mezzo di fatture elettroniche e 140 milioni di dichiarazioni doganali tra entrata e uscita. Gestire questo flusso, ha osservato Cannarsa, significa affrontare un tema che è organizzativo prima ancora che tecnologico, con la protezione dei dati e il rispetto delle regole sulla privacy come principali obiettivi.
Richiamando il recente furto di dati che in Francia ha coinvolto 22 milioni di cittadini, Cannarsa ha ribadito che la protezione dell’anagrafe tributaria, ormai infrastruttura digitale e non più mero registro anagrafico, è una missione di primaria importanza.
Protezione dei dati, diritti e riforma
Il presidente del Garante per la protezione dei dati personali, Pasquale Stanzione, assente per impegni istituzionali, ha affidato a un intervento letto da Centemero la tesi secondo cui il rapporto tra protezione dei dati e politiche tributarie non è antagonista ma sinergico. Le garanzie del GDPR, dalla non esclusività della decisione automatizzata alla trasparenza, possono infatti legittimare l’azione fiscale e ridurre errori e vulnerabilità.
Le conclusioni sono state affidate, in videocollegamento, al viceministro dell’Economia Maurizio Leo, reduce dall’incontro sulla legge di bilancio con la Presidente del Consiglio. Leo ha indicato in circa 101 miliardi di euro il recupero dell’evasione dall’insediamento del Governo, con 32,4 miliardi nel 2023, 33,4 nel 2024 e 36,2 nel 2025. Ha illustrato la consultazione semplificata, il concordato preventivo biennale, la digitalizzazione del contenzioso tributario e il servizio SentenzIA, che genera sommari automatici delle sentenze. Ha infine annunciato che dal 1° gennaio 2027 il sistema tributario sarà racchiuso in otto testi unici, con il software TrovaTU che collega le vecchie disposizioni alle nuove.