Dalla certificazione del dato alla sicurezza post-quantum, la Cyber Security Foundation avvia un nuovo luogo di ricerca e confronto tra istituzioni, università e imprese. Al centro del progetto la protezione delle infrastrutture critiche, l’affidabilità delle informazioni e la costruzione dell’autonomia tecnologica del Paese.
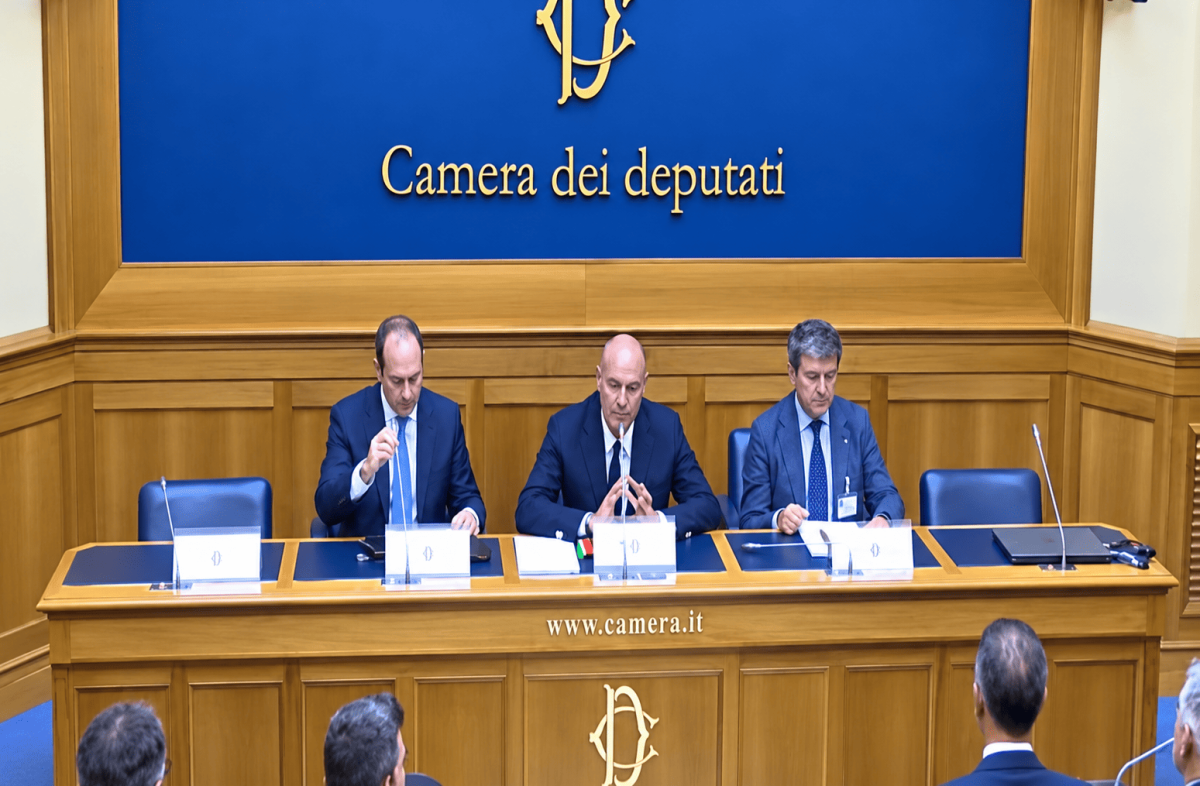
La sicurezza del dato, la trasformazione prodotta dall’intelligenza artificiale e l’avvento del quantum computing pongono istituzioni, imprese e mondo della ricerca dinanzi a una questione che non riguarda più soltanto gli specialisti della cybersicurezza, bensì la capacità del Paese di proteggere le proprie infrastrutture, garantire l’affidabilità delle informazioni e preservare nel tempo la fiducia nei sistemi digitali. È da queste esigenze che nasce il Centro Studi sulla Crittografia della Cyber Security Foundation, presentato alla Camera dei Deputati come spazio permanente di collaborazione tra accademia, industria e istituzioni. Un progetto triennale che concentrerà inizialmente la propria attività sulla certificazione del dato all’origine e sulla crittografia post-quantum, affiancando alla ricerca scientifica sperimentazioni in contesti reali, borse di studio e competenze multidisciplinari.
La fiducia digitale come nuova infrastruttura strategica
La crittografia accompagna da tempo lo sviluppo delle tecnologie digitali, sebbene la sua presenza rimanga spesso invisibile agli utenti. Protegge comunicazioni, documenti, transazioni, identità e sistemi informatici, garantendo quella confidenzialità che per molti anni ha rappresentato il principale obiettivo della sicurezza delle informazioni.
Oggi, tuttavia, il rapido sviluppo dell’intelligenza artificiale e la progressiva maturazione delle tecnologie quantistiche impongono di ampliare considerevolmente la questione: non basta più proteggere il dato mentre viene conservato o trasferito, poiché diventa indispensabile essere certi che esso sia integro, autentico, verificabile e affidabile anche quando entra nei processi decisionali automatizzati.
È da questa esigenza che ha preso avvio, alla Camera dei Deputati, la presentazione del nuovo Centro Studi promosso dalla Cyber Security Foundation. Il vicepresidente della Fondazione, Matteo Macina, ha sottolineato come l’aumento delle capacità computazionali e la crescente integrazione delle informazioni nei motori di intelligenza artificiale rendano necessario un approccio nel quale sicurezza e qualità del dato procedano insieme.
Se sino a pochi anni fa l’attenzione era rivolta prevalentemente alla confidenzialità delle informazioni, oggi occorre infatti verificare anche ciò che accade durante cicli di elaborazione sempre più complessi, nei quali il dato viene interpretato, trasformato e utilizzato per produrre decisioni.
La questione diventa ancora più rilevante considerando che i sistemi di intelligenza artificiale stanno assumendo un ruolo crescente nell’esecuzione di compiti che, in passato, sarebbero rimasti sotto il controllo diretto dell’essere umano. A introdurre questo passaggio è stato Andrea Ferrazzi, membro del Comitato tecnico-scientifico e uno dei direttori del Centro Studi, il quale ha posto al centro del ragionamento il concetto di trust, ossia quella fiducia che dovrà necessariamente caratterizzare il rapporto tra uomo e macchina. Quanto maggiore sarà la delega affidata ai sistemi intelligenti, tanto più dovrà essere possibile verificare la qualità delle informazioni sulle quali essi costruiscono le proprie elaborazioni.
L’intelligenza artificiale, infatti, non produce risultati indipendentemente dai dati sui quali viene addestrata e alimentata. Qualora le informazioni siano incomplete, alterate o deliberatamente manipolate, anche il risultato potrà risultare distorto; e ciò assume una rilevanza ancora maggiore con la diffusione dell’intelligenza artificiale agentica, capace non soltanto di elaborare contenuti, bensì di compiere azioni e interagire autonomamente con ambienti e infrastrutture digitali. Il dato, pertanto, non rappresenta semplicemente una risorsa utilizzata dagli algoritmi, ma diventa il fondamento stesso della fiducia nei sistemi automatizzati.
Proprio per affrontare questa trasformazione il Centro Studi nasce come luogo nel quale la ricerca accademica possa incontrare l’esperienza industriale e le esigenze delle istituzioni. La Cyber Security Foundation manterrà la governance e il coordinamento scientifico, affinché il lavoro conservi indipendenza e autorevolezza, mentre università, partner tecnologici e professionisti con competenze differenti concorreranno alla costruzione di modelli, studi e riferimenti operativi. L’obiettivo non è dunque limitarsi all’analisi teorica delle tecnologie emergenti, bensì comprendere come esse possano modificare concretamente la sicurezza del Paese.
Intelligenza artificiale e quantum computing, la doppia trasformazione della sicurezza
L’evoluzione dell’intelligenza artificiale non costituisce l’unico elemento destinato a modificare profondamente l’attuale architettura digitale. Parallelamente procede infatti lo sviluppo del quantum computing, il quale introduce capacità di elaborazione fondate su principi differenti rispetto ai sistemi tradizionali e potrebbe rendere vulnerabili alcuni degli strumenti crittografici sui quali si basa una parte essenziale delle comunicazioni contemporanee. È proprio dall’interazione fra queste due trasformazioni che deriva una delle principali sfide considerate dal nuovo Centro Studi.
A illustrare il problema è stato ancora Andrea Ferrazzi, evidenziando come la crescente potenza dei sistemi quantistici possa produrre un’accelerazione ulteriore anche nello sviluppo dell’intelligenza artificiale. Tuttavia, quella stessa capacità computazionale pone interrogativi molto seri sulla sicurezza delle informazioni cifrate con algoritmi considerati oggi affidabili. Un dato adeguatamente protetto nel presente potrebbe, infatti, non esserlo più quando saranno disponibili computer quantistici sufficientemente evoluti.
Per tale ragione la transizione post-quantum non può essere rinviata al momento in cui queste tecnologie avranno raggiunto la piena maturità. Informazioni sensibili possono essere intercettate e conservate già oggi affinché siano decifrate in futuro, quando gli strumenti disponibili consentiranno di superare le protezioni crittografiche attuali. Ne deriva che la sicurezza non debba più essere valutata esclusivamente rispetto alle minacce presenti, bensì considerando per quanto tempo un determinato dato debba mantenere la propria riservatezza.
Il Centro Studi concentrerà pertanto la propria attività su alcuni assi strettamente collegati: la certificazione del dato all’origine, la relazione tra quantum computing e sicurezza, la costruzione di trusted dataset destinati ai sistemi di intelligenza artificiale e le applicazioni strategiche rivolte alle infrastrutture critiche. Si tratta di campi differenti, ma accomunati da una medesima domanda: come preservare la fiducia quando tecnologie sempre più autonome e potenti intervengono nella produzione, nella trasmissione e nell’elaborazione delle informazioni?
Per rispondere non saranno sufficienti esclusivamente crittografi o specialisti informatici. La complessità della trasformazione richiederà competenze giuridiche, geopolitiche, industriali e scientifiche, poiché le conseguenze delle tecnologie emergenti riguardano tanto la sicurezza delle reti quanto la sovranità tecnologica, la tutela dei cittadini e la competitività delle economie. Il Centro Studi assume dunque la forma di un tavolo permanente nel quale discipline differenti possano concorrere alla definizione di risposte condivise.
La protezione dei dati assume un significato ancora più concreto quando l’attenzione si sposta sulle infrastrutture critiche, dalle quali dipende il funzionamento quotidiano delle società contemporanee. Energia, trasporti, comunicazioni, sanità, sistemi finanziari e reti digitali sono oggi profondamente interconnessi e governati attraverso enormi quantità di informazioni; pertanto, l’alterazione di questi dati può provocare conseguenze paragonabili, per gravità, a quelle prodotte da un attacco fisico.
Su questo aspetto si è concentrato Antonio Ficarella, professore del Dipartimento dell’Innovazione dell’Università del Salento, che partecipa al progetto come partner accademico. La sicurezza delle infrastrutture, ha osservato, non può essere considerata separatamente dalla sicurezza della data supply chain, poiché compromettere le informazioni necessarie al funzionamento di una rete energetica potrebbe produrre effetti sistemici senza che sia necessario intervenire fisicamente sugli impianti. Una società tecnologicamente avanzata dispone di strumenti straordinariamente potenti, ciononostante proprio questa dipendenza dalla tecnologia ne accresce la fragilità.
La stessa intelligenza artificiale rende evidente quanto la qualità dei dataset sia ormai decisiva. Disporre di algoritmi sempre più sofisticati non è sufficiente qualora i dati impiegati per addestrarli risultino inaccurati, corrotti o deliberatamente manipolati. Per questa ragione il tema della certificazione all’origine assume una funzione strategica: prima ancora di chiedersi che cosa una macchina possa elaborare, occorre essere certi dell’attendibilità delle informazioni che le vengono affidate.
Alla questione tecnologica si affianca inoltre quella delle minacce ibride e del carattere sempre più marcatamente dual use delle infrastrutture. Sistemi progettati originariamente per finalità civili possono possedere contemporaneamente un rilievo strategico e militare, mentre molte infrastrutture essenziali sono gestite da operatori privati. Diventa pertanto indispensabile un coordinamento stabile fra Stato, mondo industriale e ricerca, affinché la protezione degli asset strategici non dipenda da interventi isolati, bensì da un quadro nazionale ed europeo coerente.
Secondo Ficarella, l’Italia può inoltre svolgere una funzione significativa nel Mediterraneo, sviluppando collaborazioni con gli altri Paesi europei e con la sponda meridionale, giacché la cybersicurezza non conosce confini coincidenti con quelli delle singole reti nazionali. La resilienza digitale diventa così una componente della sicurezza complessiva, ma anche della capacità politica e industriale dell’Europa di agire in un contesto internazionale sempre più competitivo.
Il quantum computing, d’altra parte, non deve essere considerato soltanto una minaccia. Le stesse proprietà della meccanica quantistica possono essere impiegate per sviluppare nuove modalità di protezione delle comunicazioni, capaci persino di rendere rilevabile un tentativo di intercettazione. Pertanto, la sfida consiste nel comprendere e governare la tecnologia, trasformandola da possibile fattore di vulnerabilità in strumento di sicurezza.
Dalla ricerca alla formazione, le competenze come fattore di sicurezza nazionale
La velocità dell’innovazione rende altrettanto urgente la formazione di nuove professionalità. Non basta, infatti, sviluppare algoritmi o infrastrutture se mancano competenze capaci di comprenderne il funzionamento, verificarne i rischi e tradurre la ricerca scientifica in soluzioni operative. La sicurezza tecnologica del Paese dipende pertanto anche dalla capacità di avvicinare giovani, studenti e ricercatori a discipline che nei prossimi anni acquisteranno una rilevanza crescente.
Antonio Ficarella ha richiamato proprio la distanza che ancora separa una parte delle nuove generazioni da questi ambiti scientifici e tecnologici, nonostante le prospettive professionali che essi possono offrire. La familiarità quotidiana con smartphone e piattaforme digitali rischia talvolta di produrre l’impressione di un ambiente semplice e immediatamente accessibile, mentre dietro tali strumenti operano sistemi estremamente complessi, la cui continuità dipende da conoscenze specialistiche e infrastrutture sofisticate.
Da qui deriva il ruolo attribuito alla collaborazione tra Cyber Security Foundation e Università del Salento, sostenuta anche attraverso uno specifico protocollo d’intesa. Marco Proietti, presidente della Fondazione, ha annunciato la disponibilità di risorse destinate a borse di studio, grazie al contributo dei partner del progetto, affinché la ricerca svolta all’interno del Centro Studi possa essere accompagnata da opportunità concrete per studenti e giovani ricercatori.
Le borse saranno costruite attorno ad ambiti verticali collegati alle attività scientifiche del Centro, conciliando pertanto le esigenze della ricerca con la valenza accademica dei percorsi. Come ha spiegato Matteo Macina, l’obiettivo consiste nel definire insieme all’università i temi da approfondire, facendo sì che il lavoro degli studenti contribuisca direttamente alla produzione scientifica e alle sperimentazioni del Centro Studi.
La formazione dovrà inoltre coinvolgere non soltanto i percorsi universitari, ma anche l’istruzione tecnica superiore. Accanto a ricercatori e figure capaci di sviluppare visioni strategiche, saranno necessari tecnici in grado di operare quotidianamente su sistemi complessi. La crescita degli ITS può pertanto contribuire alla costruzione di una filiera delle competenze capace di sostenere concretamente le trasformazioni tecnologiche.
A questa dimensione si collega anche la possibilità di promuovere nuova imprenditorialità, start-up e spin-off nati dalla ricerca, affinché le conoscenze acquisite possano tradursi in occupazione, innovazione e capacità industriale. La sicurezza digitale, dunque, non appare soltanto come un costo necessario per proteggersi dalle minacce, bensì come un potenziale fattore di sviluppo economico e di competitività.
La transizione post-quantum e la partita dell’autonomia tecnologica
La necessità di intervenire tempestivamente emerge con particolare evidenza quando si osserva la struttura della crittografia oggi utilizzata nei sistemi digitali. Una parte delle tecnologie che consente di autenticare utenti, firmare documenti, scambiare chiavi e certificare comunicazioni potrebbe infatti essere esposta, in futuro, alle capacità dei computer quantistici. Prepararsi a quel momento significa quindi ripensare una componente essenziale della fiducia digitale.
A sviluppare l’argomento è stato Luca Giuliano, Engineering Director di Telsy, richiamando la distinzione tra crittografia simmetrica e asimmetrica. La prima viene utilizzata principalmente per proteggere dati, archivi e traffico digitale e conserva ancora margini significativi di robustezza; la seconda, invece, rende possibile instaurare fiducia tra soggetti e sistemi che non si conoscono, sostenendo firme digitali, certificati, autenticazioni e numerosi meccanismi alla base delle infrastrutture digitali contemporanee.
È soprattutto questa seconda architettura a risultare esposta alle nuove capacità computazionali. Algoritmi sviluppati diversi decenni fa e successivamente divenuti parte strutturale dei sistemi informativi potrebbero essere compromessi da computer quantistici sufficientemente potenti. Tuttavia, il problema non riguarda soltanto la data futura nella quale tali macchine diventeranno pienamente operative, poiché modificare infrastrutture stratificate in decenni di sviluppo richiede tempi considerevoli.
A rendere ancora più urgente la transizione è il cosiddetto Harvest Now, Decrypt Later: dati cifrati possono essere raccolti oggi e conservati in attesa che tecnologie future ne consentano la decifrazione. Informazioni industriali, brevetti, comunicazioni strategiche o documenti di rilevanza geopolitica destinati a conservare valore per dieci o quindici anni possono pertanto risultare già esposti a una minaccia futura.
Gli standard post-quantum esistono già, tuttavia l’introduzione di nuovi algoritmi non equivale a una semplice sostituzione tecnica. Occorre innanzitutto conoscere dove venga utilizzata la crittografia, mappare le dipendenze e sviluppare quella crypto agility che consenta di modificare gli algoritmi senza riprogettare ogni volta intere infrastrutture. Durante la fase di migrazione sarà inoltre necessario ricorrere a soluzioni ibride, capaci di combinare sistemi convenzionali e post-quantum, affinché costi e rischi possano essere gestiti progressivamente.
Per Giuliano, questa transizione rappresenta anche una partita industriale. Mentre in altri ambiti tecnologici l’Europa si confronta con ecosistemi già fortemente concentrati in poche grandi aziende straniere, nella crittografia quantum safe esistono ancora spazi nei quali l’Italia può valorizzare competenze scientifiche e industriali di alto livello. Conoscere le proprie dipendenze, sperimentare gli algoritmi in architetture reali e sviluppare capacità produttiva nazionale diventano quindi elementi di una più ampia strategia di autonomia tecnologica.
Affinché la ricerca produca effetti concreti, tuttavia, nuovi algoritmi e modelli devono essere verificati nelle condizioni nelle quali saranno realmente impiegati. Infrastrutture critiche e sistemi aziendali non possono essere aggiornati istantaneamente, poiché ogni modifica può incidere sulle prestazioni, sulla continuità operativa e sui costi. La transizione tecnologica deve quindi essere accompagnata, misurata e sperimentata.
Su questa dimensione si è soffermato Alessandro Fontana, Country Manager di Netskope, il quale ha evidenziato come il contributo delle imprese consista proprio nel mettere a disposizione del Centro Studi l’esperienza maturata quotidianamente nelle infrastrutture reali. La sicurezza, ha osservato, si fonda anche sull’information sharing, sulla capacità cioè di condividere conoscenze e osservazioni fra attori differenti, affinché accademia, istituzioni e aziende possano affrontare insieme problemi che nessuno di essi sarebbe in grado di risolvere autonomamente.
I nuovi algoritmi dovranno pertanto essere sottoposti a prove in condizioni operative, valutandone gli effetti sulle reti e sui sistemi già esistenti. Non è realistico immaginare che un’infrastruttura complessa possa passare da una tecnologia all’altra attraverso una sostituzione immediata; occorreranno invece percorsi graduali, nei quali i nuovi strumenti convivano per un certo periodo con quelli precedenti e siano verificati rispetto a prestazioni, affidabilità e compatibilità.
Un ulteriore terreno di ricerca riguarda la sicurezza dei dati utilizzati dall’intelligenza artificiale. Se i sistemi intelligenti connettono reti differenti, accedono a grandi quantità di informazioni e progressivamente acquisiscono capacità di azione autonoma, la tutela dei dati che attraversano tali processi diventa essenziale. Non si tratta, pertanto, di demonizzare l’intelligenza artificiale, bensì di governarne l’accesso alle informazioni e controllarne le modalità di utilizzo.
Tra i rischi richiamati figurano il data poisoning, ossia la manipolazione dei dati allo scopo di alterare il comportamento dei modelli, e il drifting, cioè il progressivo scostamento delle prestazioni e dei risultati rispetto alle condizioni per le quali il sistema era stato originariamente progettato. Ciò che oggi risulta sicuro e affidabile potrebbe, infatti, non conservare le stesse caratteristiche nel tempo, soprattutto in un ambiente tecnologico soggetto a evoluzioni estremamente rapide.
Anche il contributo dei system integrator è stato collocato all’interno di questa relazione fra ricerca e applicazione concreta. Nel corso dell'incontro il rappresentante di Relatech ha sottolineato il paradosso di una tecnologia divenuta estremamente accessibile nell’utilizzo quotidiano, mentre la complessità delle infrastrutture sottostanti continua ad aumentare. Dati, modelli, algoritmi e sistemi crescono esponenzialmente, pertanto chi opera nella loro integrazione dispone di un osservatorio privilegiato per tradurre innovazioni teoriche in soluzioni utilizzabili dalle imprese.
Le istituzioni e il governo dell’innovazione: «non fermare, ma governare»
Quando le tecnologie incidono direttamente sulla sicurezza nazionale, sulla qualità dell’informazione e sui processi economici e sociali, la loro evoluzione non può rimanere confinata al confronto tra tecnici. La presenza del Centro Studi alla Camera dei Deputati ha assunto, pertanto, anche un valore istituzionale: la crittografia, la sicurezza dei dati e l’intelligenza artificiale sono ormai questioni che riguardano le scelte strategiche del Paese.
A sottolinearlo è stato l’onorevole Colucci, promotore dell’Intergruppo parlamentare per la sicurezza informatica e tecnologica, il quale ha richiamato la necessità di governare le trasformazioni in corso senza immaginare di poter arrestare processi tecnologici ormai avviati. Transizione digitale e transizione energetica sono sempre più interconnesse e, nonostante le preoccupazioni che accompagnano ogni grande innovazione, il compito delle istituzioni consiste nel predisporre norme, competenze e strumenti capaci di orientarne l’evoluzione.
Il Centro Studi può offrire un contributo proprio perché costituisce un luogo di sintesi tra ricerca, imprese e istituzioni. In un contesto caratterizzato da rapidi cambiamenti e da orientamenti internazionali non sempre omogenei, poter disporre di modelli tecnicamente solidi e di analisi condivise consente al decisore pubblico di operare sulla base di conoscenze più affidabili.
Al centro rimane ancora una volta il dato. La questione non riguarda più soltanto la privacy o la protezione formale delle informazioni, bensì la possibilità di essere certi che ciò che viene letto, elaborato e utilizzato per prendere decisioni corrisponda a un contenuto autentico. La diffusione dell’intelligenza artificiale rende tale esigenza particolarmente evidente soprattutto per le nuove generazioni, poiché la crescente fiducia attribuita alle risposte prodotte dai sistemi digitali deve essere accompagnata dalla capacità di verificare fonti, provenienza e attendibilità.
Da questa esigenza deriva anche il valore attribuito alle borse di studio e alla formazione. La competenza non può essere sostituita dalla semplice disponibilità degli strumenti: soltanto conoscenze solide permettono di maturare consapevolezza e professionalità. Il sostegno privato alla ricerca e alla formazione assume dunque, secondo Colucci, un significato particolarmente positivo, giacché consente alla collaborazione pubblico-privato di tradursi in un servizio destinato all’intera collettività.
La presenza delle istituzioni al fianco del progetto non deve pertanto essere interpretata come una cornice formale, bensì come il riconoscimento di una responsabilità condivisa. Sicurezza informatica e tecnologica sono ormai componenti della sicurezza complessiva del Paese e richiedono un confronto costante fra chi elabora le regole, chi produce conoscenza e chi sviluppa e gestisce concretamente le tecnologie.
Un programma triennale per costruire la fiducia prima delle crisi
Le diverse direttrici emerse durante l’incontro sono state ricondotte agli obiettivi operativi del Centro Studi da Alessandro Marzi, secondo direttore del progetto. Il fatto stesso che temi quali la certificazione del dato e la crittografia post-quantum siano stati affrontati nella sede della Camera dei Deputati dimostra, secondo Marzi, come abbiano ormai superato la dimensione esclusivamente tecnica per diventare questioni di interesse nazionale.
Il primo punto riguarda la fragilità della catena del dato. Origine non certificata, trasformazioni difficili da ricostruire e provenienza non sempre verificabile rappresentano già oggi problemi concreti per infrastrutture e sistemi di intelligenza artificiale. Con la crescente diffusione degli agenti autonomi, inoltre, un errore non rimane più confinato alla decisione di un singolo individuo, bensì può propagarsi attraverso sistemi interconnessi e assumere una dimensione sistemica. La fiducia nel dato deve quindi essere progettata come requisito iniziale, non aggiunta successivamente come conseguenza della tecnologia.
Il secondo punto concerne il fattore tempo. La possibilità di raccogliere oggi informazioni cifrate per decifrarle domani dimostra che la minaccia quantistica riguarda già il presente. Non è sufficiente domandarsi quando saranno disponibili computer capaci di compromettere gli algoritmi attuali; occorre piuttosto stabilire quali informazioni trasmesse oggi dovranno rimanere riservate anche tra molti anni e predisporre immediatamente strategie coerenti con tale necessità.
Il terzo elemento è la collaborazione. L’accademia dispone del rigore metodologico e della capacità di sviluppare ricerca di lungo periodo, mentre l’industria conosce gli scenari applicativi e può mettere a disposizione ambienti di prova, tecnologie e casi d’uso. Le istituzioni, dal canto loro, possono tradurre risultati e modelli in orientamenti e norme. Nessuno di questi soggetti possiede individualmente tutte le competenze necessarie: la funzione del Centro Studi consiste pertanto nel creare uno spazio neutrale nel quale tali capacità possano convergere.
Nei prossimi tre anni il lavoro sarà orientato verso casi d’uso reali, ricerca scientifica e coinvolgimento di competenze specialistiche. Imprese, operatori delle infrastrutture critiche e partner tecnologici offriranno i contesti nei quali verificare concretamente i modelli; università e centri di ricerca approfondiranno crittografia avanzata, provenienza del dato e trusted dataset; specialisti dell’intelligenza artificiale, ricercatori quantistici, giuristi digitali ed esperti di governance contribuiranno ad affrontare le implicazioni multidisciplinari della trasformazione.
I primi due obiettivi individuati per il prossimo anno saranno la certificazione del dato all’origine e la crittografia post-quantum, mentre il lavoro svolto confluirà in un rapporto costruito dai direttori e dai partner e sottoposto al contributo scientifico dell’università. Sarà il primo risultato misurabile di un percorso che intende produrre non soltanto pubblicazioni, bensì riferimenti verificabili e trasferibili verso il sistema industriale e istituzionale.
La conclusione dell’incontro ha pertanto assunto il significato di un avvio più che di un punto d’arrivo. Come ha ricordato Marzi, la fiducia digitale non è un prodotto da acquistare né una certificazione da esibire, bensì un’infrastruttura che deve essere progettata prima che emerga una crisi. Gli strumenti normativi e tecnologici stanno progressivamente prendendo forma, le competenze scientifiche e industriali esistono e da oggi dispongono anche di un luogo nel quale incontrarsi. La variabile più difficile da recuperare, tuttavia, rimane il tempo: preparare oggi sistemi capaci di resistere alle minacce di domani significa impedire che la trasformazione tecnologica trovi il Paese impreparato proprio quando la sicurezza delle informazioni diventerà ancora più decisiva.