Governance, compliance e resilienza nell’era digitale: alla Camera dei deputati il confronto promosso dall’Associazione Lavoro&Welfare sulla necessità di superare la frammentazione dei sistemi di protezione. Dalla proposta di aggiornare il Testo unico sulla sicurezza sul lavoro agli incentivi fiscali per la prevenzione, fino alle responsabilità delle imprese e alla tutela delle infrastrutture strategiche.
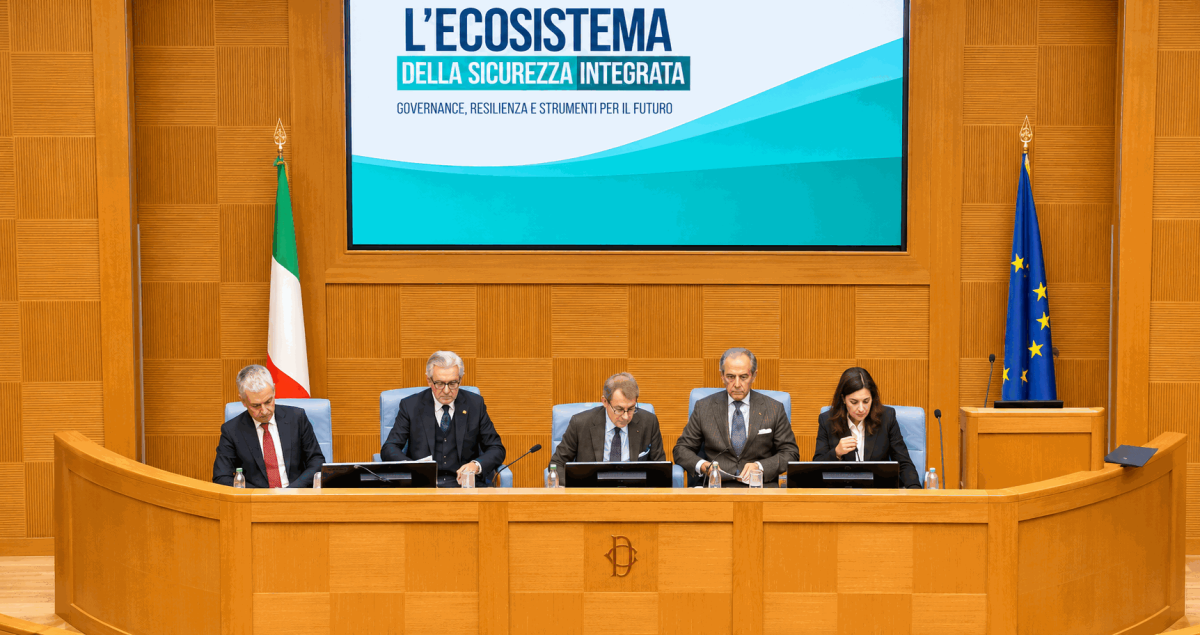
La sicurezza non può più essere considerata una funzione isolata, affidata a singoli specialisti o confinata alla protezione delle infrastrutture informatiche. L'interdipendenza tra sistemi digitali, attività produttive, servizi pubblici e persone richiede un modello capace di integrare prevenzione, gestione del rischio, continuità operativa e responsabilità organizzative. È questa l'impostazione emersa dal convegno “L'ecosistema della sicurezza integrata - Governance, compliance e resilienza nell'era digitale”, promosso dall'Associazione Lavoro&Welfare e svoltosi il 9 novembre 2026 nella Nuova Aula dei Gruppi parlamentari della Camera dei deputati, a Roma.
L'iniziativa, promossa dal presidente dell'Associazione Cesare Damiano, già ministro del Lavoro, ha riunito rappresentanti delle istituzioni, esperti di cybersicurezza, professionisti del diritto e responsabili della sicurezza di aziende e infrastrutture strategiche. A moderare i lavori è stato il giornalista e docente universitario Francesco Giorgino, che ha richiamato la necessità di considerare la sicurezza come un ecosistema di elementi interconnessi, nel quale la capacità di adattamento diventa essenziale per rispondere alla rapidità delle trasformazioni tecnologiche.
Il confronto si è sviluppato attorno a una questione comune: come passare da una gestione frammentata dei rischi a una governance capace di prevenirne la propagazione, proteggendo contemporaneamente lavoratori, cittadini, imprese e istituzioni.
Anna Ascani: «La sicurezza integrata è una responsabilità condivisa»
Nel messaggio di saluto inviato ai partecipanti, la vicepresidente della Camera dei deputati Anna Ascani ha sottolineato l'urgenza di adottare un approccio integrato alla sicurezza, alla luce dei recenti attacchi informatici che hanno coinvolto servizi essenziali e infrastrutture strategiche in Europa. Sanità, trasporti, sistema bancario, energia e filiere alimentari sono sempre più esposti a minacce sofisticate, con conseguenze che possono compromettere la protezione dei dati, la continuità dei servizi e la fiducia dei cittadini. Secondo Ascani, nessuna istituzione, impresa o organizzazione può affrontare autonomamente rischi che non conoscono confini: occorrono una cooperazione stabile tra pubblico e privato, la condivisione delle informazioni e investimenti mirati nella formazione. La vicepresidente ha inoltre richiamato la necessità di governare le opportunità offerte dalla digitalizzazione e dall'intelligenza artificiale, assicurando che l'innovazione tecnologica rimanga coerente con i principi democratici e la tutela dei diritti individuali. «Nessuna infrastruttura è davvero sicura se le persone che la usano non sono preparate», ha osservato, ribadendo che la diffusione di una cultura della prevenzione costituisce una condizione indispensabile per proteggere cittadini, organizzazioni e istituzioni.
Sicurezza integrata e prevenzione: le proposte di Saccone e Damiano
Una delle principali questioni affrontate ha riguardato il costo economico e sociale dell'assenza di prevenzione. Umberto Saccone, docente ed esperto di Security Risk Management, ha illustrato come le organizzazioni tendano ancora a separare sicurezza fisica, cybersecurity, tutela dei lavoratori, compliance e continuità operativa, nonostante i rischi siano ormai strettamente collegati.
Un attacco informatico a un ospedale, per esempio, può inizialmente compromettere un sistema di prenotazione, ma successivamente bloccare l'accettazione dei pazienti, interrompere prestazioni sanitarie e ritardare diagnosi o cure. Il problema tecnologico si trasforma così in un rischio per le persone e in una responsabilità dell'organizzazione.
Secondo Saccone, il superamento di questa frammentazione richiede un coinvolgimento diretto degli organi di governo delle imprese. Le competenze tecniche possono essere delegate agli specialisti, mentre la responsabilità di conoscere, valutare e governare complessivamente i rischi deve rimanere in capo ai vertici aziendali.
Da questa impostazione deriva una proposta rivolta al legislatore: aggiornare il decreto legislativo 81 del 2008, il Testo unico sulla salute e sicurezza sul lavoro, per ricomprendere le nuove dimensioni della sicurezza digitale e delle minacce ibride. La seconda proposta riguarda la defiscalizzazione degli investimenti in sicurezza, attraverso meccanismi che riconoscano e incentivino interventi preventivi concreti, proporzionati ai rischi e verificabili nei risultati.
L'obiettivo, ha spiegato Saccone, consiste nello spostare risorse dalla gestione delle conseguenze degli incidenti alla prevenzione, considerando anche i costi indiretti sostenuti dalle imprese e dalla collettività.
Su queste indicazioni si è soffermato Cesare Damiano, che ha individuato nella velocità del cambiamento tecnologico una delle principali difficoltà per istituzioni e sistema produttivo. L'intelligenza artificiale, secondo l'ex ministro, sta determinando una trasformazione che procede molto più rapidamente della capacità umana e organizzativa di comprenderne gli effetti e predisporre adeguate protezioni.
Damiano ha richiamato il rapporto tra innovazione e tutela dei lavoratori, osservando come gli strumenti digitali possano migliorare la prevenzione attraverso dispositivi indossabili, sistemi di monitoraggio e tecnologie applicate ai cantieri, ma possano anche introdurre nuovi rischi, tra cui tecnostress, intensificazione della prestazione e violazioni della riservatezza.
La sua proposta di revisione del Testo unico si accompagna pertanto a un rafforzamento della formazione continua e della partecipazione dei lavoratori. In particolare, ha suggerito l'istituzione di commissioni bilaterali dedicate all'intelligenza artificiale e alla cybersicurezza nei luoghi di lavoro, coinvolgendo imprese e rappresentanze sindacali nella gestione delle innovazioni tecnologiche.
Dalla direttiva NIS2 alla resilienza: il ruolo della strategia europea
Il rapporto tra sicurezza integrata e regolamentazione europea è stato approfondito da Agostino Sperandeo, responsabile della Divisione strategie e politiche di cybersicurezza nazionale dell'Agenzia per la Cybersicurezza Nazionale (ACN).
L'intervento ha ricostruito l'evoluzione della disciplina europea, dalla prima direttiva NIS al Cybersecurity Act, fino alla direttiva NIS2, al Cyber Resilience Act e al Cyber Solidarity Act. Si tratta di strumenti differenti, accomunati dalla volontà di rafforzare la capacità delle organizzazioni di conoscere le proprie vulnerabilità, prevenire gli incidenti e rispondere alle minacce informatiche.
Per Sperandeo, la cybersicurezza non deve essere interpretata esclusivamente come un insieme di obblighi normativi o come un costo aggiuntivo per le aziende. Può diventare un fattore di competitività, perché la capacità di garantire continuità operativa e affidabilità costituisce un elemento rilevante nei rapporti con clienti, investitori e altri interlocutori.
Particolare attenzione è stata dedicata alla cooperazione europea nella condivisione delle informazioni sulle vulnerabilità. Sperandeo ha ricordato che, durante una recente campagna di attacchi alla catena del freddo, l'ACN ha potuto inviare comunicazioni preventive a oltre 4.000 soggetti della grande distribuzione, grazie alle informazioni condivise attraverso i meccanismi di cooperazione internazionale.
L'esempio ha mostrato come la circolazione tempestiva delle informazioni possa ridurre l'esposizione ai rischi e limitare le conseguenze economiche degli incidenti.
La riflessione si è quindi concentrata sul concetto di antifragilità, richiamando il pensiero di Nassim Nicholas Taleb: un'organizzazione deve sviluppare la capacità di adattarsi alle crisi, apprendere dagli eventi e rafforzare progressivamente i propri sistemi di protezione.
Pubblica amministrazione e intelligenza artificiale: la sicurezza delle funzioni istituzionali
La trasformazione digitale introduce responsabilità particolarmente delicate nelle pubbliche amministrazioni, dove un'interruzione tecnologica può compromettere direttamente l'esercizio delle funzioni istituzionali.
Brunella Bruno, consigliera di Stato e responsabile del Servizio per l'informatica della Giustizia amministrativa, ha affrontato il tema delle dipendenze tecnologiche e del ruolo degli appalti pubblici nella tutela dell'autonomia delle istituzioni.
Secondo Bruno, il problema non consiste nell'eliminare le dipendenze dai fornitori tecnologici, spesso inevitabili, ma nell'impedire che si trasformino in una perdita di controllo sulle funzioni pubbliche. Un'amministrazione può conservare formalmente la titolarità di un servizio, pur non disponendo degli strumenti necessari per verificarne il funzionamento, modificarlo o sostituire il fornitore.
Per questa ragione, la sicurezza deve essere garantita lungo l'intera esecuzione dei contratti, attraverso clausole che assicurino tracciabilità degli accessi, gestione delle vulnerabilità, audit e possibilità effettiva di migrazione verso soluzioni alternative.
Particolarmente significativo il riferimento alla sovranità cognitiva del giudice, potenzialmente esposta all'influenza dei sistemi di intelligenza artificiale utilizzati per la ricerca giuridica. Gli algoritmi possono infatti condizionare la selezione e l'ordine delle informazioni, influenzando il percorso conoscitivo che precede una decisione.
Bruno ha illustrato le scelte adottate dalla Giustizia amministrativa, tra cui lo sviluppo interno di strumenti di ricerca dei precedenti che restituiscono fonti documentali senza generare risposte e l'introduzione di specifiche limitazioni contrattuali all'impiego dell'intelligenza artificiale generativa.
La resilienza istituzionale, ha osservato, non coincide con la semplice disponibilità di copie di sicurezza dei dati: occorre garantire la possibilità concreta di riprendere le attività, ricostruendo applicazioni, procedure, accessi e competenze.
Sanità e infrastrutture critiche: quando un cyberattacco mette a rischio le persone
La dimensione operativa della sicurezza integrata è stata affrontata attraverso le esperienze delle imprese tecnologiche e delle strutture sanitarie.
Franco Oleari, presidente di MEAD Informatica, ha evidenziato la carenza di competenze specialistiche nelle organizzazioni e la difficoltà di coinvolgere adeguatamente i consigli di amministrazione nella gestione del rischio informatico.
Il tema della formazione è stato al centro anche della presentazione del cortometraggio 19 secondi, realizzato da MEAD in collaborazione con la Polizia di Stato per sensibilizzare il pubblico sulle conseguenze degli attacchi cyber. Il filmato utilizza il linguaggio cinematografico per mostrare come dietro un incidente informatico possano esserci danni diretti alle persone.
Oleari ha richiamato la necessità di rafforzare la collaborazione tra settore pubblico, imprese e università, promuovendo percorsi formativi destinati ai responsabili della sicurezza informatica e ai tecnici specializzati.
Le conseguenze di un attacco assumono particolare gravità nel settore sanitario, dove la digitalizzazione coinvolge dispositivi medici, sistemi diagnostici, apparecchiature chirurgiche e procedure di cura.
Riccardo Fragomeni, responsabile dei sistemi informativi e della cybersicurezza dell'Ospedale Israelitico, ha spiegato che il rischio cyber deve essere considerato parte integrante della gestione del rischio clinico.
La crescente interconnessione tra dispositivi, infrastrutture informatiche e attività assistenziali rende insufficiente una protezione limitata ai dati sanitari. Un incidente può infatti compromettere la disponibilità delle prestazioni e, in determinate circostanze, la sicurezza fisica dei pazienti.
Fragomeni ha proposto di inserire sistematicamente il rischio informatico nei piani annuali di risk management delle strutture sanitarie, attraverso una governance centralizzata che integri competenze, processi, tecnologie e responsabilità.
L'obiettivo è superare una gestione prevalentemente reattiva degli incidenti, utilizzando anche strumenti di monitoraggio e analisi predittiva per riconoscere tempestivamente i segnali di vulnerabilità.
Compliance aziendale e cyber intelligence: responsabilità dei vertici e capacità di anticipazione
Il rapporto tra sicurezza informatica e responsabilità degli organi societari è stato approfondito dall'avvocato Roberto Fiore, managing partner di LP Avvocati.
L'analisi ha ricostruito il progressivo rafforzamento delle responsabilità organizzative, dal decreto legislativo 231 del 2001 sugli illeciti degli enti fino alla disciplina introdotta dal recepimento della direttiva NIS2.
Secondo Fiore, il rischio cyber non può più essere considerato una questione esclusivamente tecnica, affidata alla funzione informatica. Deve diventare parte delle decisioni strategiche dell'organo amministrativo, attraverso processi documentati di conoscenza, valutazione e gestione.
L'intervento ha evidenziato l'utilità di integrare i sistemi di compliance esistenti, evitando duplicazioni di controlli e sovrapposizioni organizzative. In particolare, il modello organizzativo previsto dal decreto 231 può costituire una base sulla quale sviluppare ulteriori presidi per la gestione del rischio informatico.
Alla dimensione giuridica si è affiancata quella dell'intelligence, illustrata da Stefano Contili, specialista di cybersecurity e analista di cyber intelligence.
Contili ha descritto il processo attraverso il quale un attacco informatico può svilupparsi, dalla ricognizione iniziale all'accesso ai sistemi, fino allo sfruttamento delle vulnerabilità e alla monetizzazione delle attività criminali.
L'elemento determinante è il tempo. Individuare credenziali compromesse, servizi esposti o informazioni sottratte prima che vengano utilizzate dagli attaccanti permette di interrompere le prime fasi dell'offensiva e limitare i danni.
La Cyber Threat Intelligence consente di raccogliere e interpretare segnali provenienti da fonti differenti, trasformandoli in informazioni utili per le decisioni operative. Altrettanto importante, secondo Contili, è la condivisione degli incidenti con le autorità competenti, affinché le conoscenze acquisite possano contribuire alla protezione di altre organizzazioni.
Sicurezza partecipata, investimenti e autonomia tecnologica
Il ruolo delle istituzioni nella prevenzione e nel contrasto alle minacce informatiche è stato affrontato da Cristiano Leggeri, rappresentante della Polizia Postale, che ha richiamato il valore della sicurezza partecipata.
La protezione del dominio digitale richiede una presenza capace di intervenire tanto sulle grandi infrastrutture quanto sulle vulnerabilità dei singoli cittadini. La criminalità informatica presenta infatti una dimensione transnazionale e può trasformare episodi apparentemente circoscritti in eventi dalle conseguenze sistemiche.
Leggeri ha sottolineato l'importanza della cooperazione pubblico-privato e della raccolta tempestiva delle informazioni, ricordando che la prevenzione, pur ricevendo minore attenzione mediatica rispetto alle attività investigative successive agli incidenti, costituisce una componente essenziale della tutela delle libertà individuali.
Il rapporto tra sicurezza e sviluppo industriale è stato approfondito da Nicola Vanin, Chief Information Security Officer di Cassa Depositi e Prestiti.
Vanin ha richiamato il ruolo degli investimenti nelle tecnologie strategiche, nell'intelligenza artificiale, nel calcolo quantistico e nelle applicazioni dual use, insieme alla necessità di rafforzare le competenze nazionali.
Nel suo intervento ha ricordato l'obiettivo di Cassa Depositi e Prestiti di investire 81 miliardi di euro nel triennio di riferimento del piano strategico, illustrando il contributo degli strumenti di venture capital e degli investimenti nelle infrastrutture strategiche.
La questione dell'autonomia tecnologica, secondo Vanin, riguarda soprattutto la capacità del Paese di conservare margini di scelta e continuità operativa anche in presenza di shock geopolitici, interruzioni delle forniture o dipendenze da tecnologie straniere.
Dalla difesa delle reti alla tutela della democrazia: gli interventi conclusivi
La parte conclusiva del convegno ha ampliato il confronto alle implicazioni politiche, culturali e geopolitiche della sicurezza integrata.
Piero Fassino, vicepresidente della Commissione Difesa della Camera dei deputati, ha osservato che la società contemporanea continua a essere organizzata prevalentemente secondo strutture verticali, mentre i rischi e le relazioni economiche si sviluppano sempre più attraverso reti orizzontali e interconnesse.
Questa contraddizione interessa anche il funzionamento delle istituzioni. Le minacce digitali operano in tempo reale, mentre i processi decisionali e normativi mantengono spesso procedure caratterizzate da tempi molto più lunghi.
Per Fassino, occorre ridurre la distanza tra la rapidità con cui si manifesta una vulnerabilità e quella necessaria per predisporre una risposta. Ciò richiede investimenti tecnologici, formazione, collaborazione tra soggetti pubblici e privati e strumenti regolatori capaci di adattarsi all'evoluzione dei rischi.
Il parlamentare ha inoltre richiamato la necessità di sviluppare una cultura della prevenzione diffusa, sottolineando che la familiarità delle nuove generazioni con gli strumenti digitali non comporta automaticamente una conoscenza dei pericoli connessi al loro utilizzo.
Il rapporto tra cultura, sicurezza e resilienza è stato infine approfondito da Giampiero Cannella, sottosegretario di Stato al Ministero della Cultura.
Cannella ha ricordato come le minacce informatiche, fisiche e organizzative possano colpire anche il patrimonio culturale. Ha richiamato, tra gli altri, il cyberattacco subito dalla British Library nel 2023, la vicenda delle opere sottratte al British Museum e il caso del Louvre, utilizzandoli per evidenziare la necessità di proteggere le istituzioni culturali attraverso sistemi integrati di controllo e prevenzione.
La sicurezza del patrimonio culturale, secondo il sottosegretario, riguarda tanto la conservazione delle opere quanto l'affidabilità delle infrastrutture digitali e la capacità delle istituzioni di continuare a svolgere le proprie funzioni.
Cannella ha inoltre collegato la resilienza alla fiducia dei cittadini e alla solidità dei legami sociali, osservando come la disinformazione e gli attacchi alle istituzioni possano contribuire a indebolire la coesione delle comunità.
La tutela della sicurezza, ha evidenziato, non deve essere interpretata come una limitazione delle libertà, bensì come una condizione necessaria per garantirne l'esercizio.
Un concetto già presente nel messaggio di saluto della vicepresidente della Camera Anna Ascani, che aveva richiamato la necessità di una cooperazione stabile tra istituzioni, imprese e cittadini, accompagnata da formazione e investimenti adeguati.
Il convegno ha così consegnato alla discussione pubblica alcune proposte concrete: l'evoluzione del Testo unico sulla sicurezza sul lavoro, l'introduzione di incentivi fiscali agli investimenti preventivi, il rafforzamento della formazione e l'integrazione dei sistemi di gestione del rischio. Proposte accomunate dalla necessità di superare la separazione tra sicurezza fisica e digitale, riconoscendo che la continuità dei servizi, la tutela dei lavoratori e la protezione delle istituzioni dipendono ormai dalla capacità di governare l'intero ecosistema della sicurezza.